目录
展开目录
前言:
最近,一篇文章讲述了一位用户在度假期间通过公共 Wi-Fi 遭遇加密钱包被盗的事件。这个案例暴露了公共 Wi-Fi 的安全隐患,并提醒我们在使用加密货币时,保护资产的安全至关重要。本文将结合该案例,分享一些经验和技巧,通过合理使用工具软件,为我们的数字财产保驾护航。
1. 事件的回顾:
以下内容整理自 The Smart Ape 发布的第一人称自述。
度假中的不幸
几天前,我和家人去了一家酒店度假,原本以为能在休闲的环境中兼顾工作。连接到酒店的公共 Wi-Fi 后,我开始查看加密资产的余额、跟进市场动态,并在一些平台上进行交易。然而,几天后我发现钱包中的资金被转移,损失了大约5000美元。
加密资产的失落
令人震惊的是,我并没有点击任何可疑链接,也没有进行任何异常操作。经过调查,我发现是由于我在公共 Wi-Fi 环境下使用加密钱包时,未能留意一个看似无害的授权请求,最终导致钱包资产被盗。
2. 攻击的幕后:
公共 Wi-Fi 的隐患
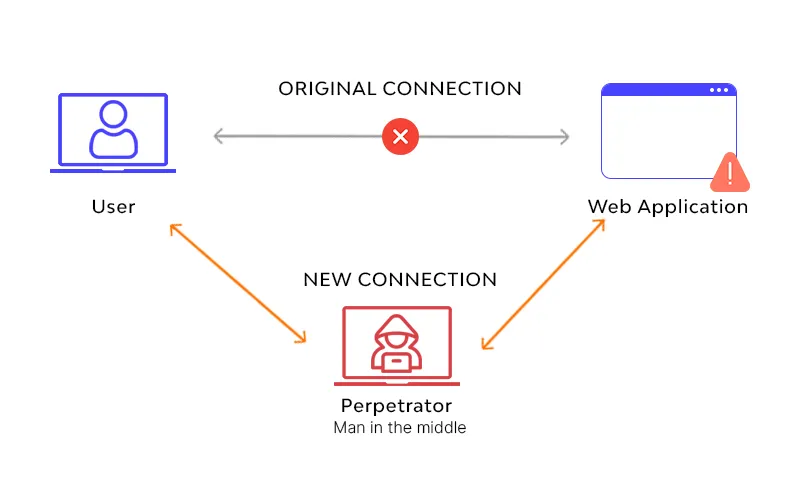
据原作者描述,公共 Wi-Fi 网络本身存在较大的安全风险。在缺少适当保护的情况下,同一网络中的设备可能面临监听或攻击。原作者认为,攻击者实施了中间人攻击(Man-in-the-Middle Attack),在用户与互联网之间拦截并篡改了通信。
加密信息的泄露
在我的案例中,攻击者并没有直接通过钓鱼链接来获取信息,而是通过我与朋友的通话内容了解到了我在使用 Phantom 钱包,并锁定了我作为目标。这让我意识到,即使在轻松的对话中,也不能透露加密资产的任何信息。
恶意代码的注入
当天,当我在 Jupiter Exchange 平台进行代币兑换时,恶意代码悄悄注入了请求,伪装成授权请求。当我点击批准时,我实际是授权了攻击者控制我的钱包。
3. 事件总结:
作者在酒店度假期间连接公共 Wi-Fi 工作,并在通话中提到自己使用加密钱包。据原作者自述,他在事后调查中认为,攻击者通过中间人攻击,在其使用 Jupiter Exchange 平台时注入了恶意代码,诱使其签署一个看似无害的“授权访问”请求。几天后,攻击者利用该授权转移了钱包中的代币和 NFT,造成约5000美元损失。
- 原作者判断的攻击原因:公共 Wi-Fi 缺乏保护,设备间可能被窥探;通话内容暴露了其使用 Phantom 钱包 且持有资产。
- 原作者判断的攻击手法:中间人攻击篡改网页,插入恶意授权请求,作者未仔细审查便批准。
- 关键错误:使用 酒店公共 Wi-Fi;在公共场合谈论加密资产;未认真检查钱包弹出的授权请求。
- 损失情况:次要热钱包 被盗,非主钱包,但损失仍达 5000美元。
- 安全警示:避免使用公共 Wi-Fi 处理加密资产;谨慎公开讨论加密话题;每次签署钱包请求前务必仔细核对内容。
4. 使用 VPN:
VPN 会加密设备与 VPN 服务器之间的通信,降低公共 Wi-Fi 环境中的监听、窃取及流量篡改风险。
- 加密通信:VPN 会加密设备与 VPN 服务器之间的数据,降低公共 Wi-Fi 环境中的监听和窃取风险。
- 隐藏真实 IP:VPN 会让目标网站看到 VPN 服务器的 IP 地址,而不是用户当前网络的公网 IP,从而增强一定程度的隐私保护。
- 降低恶意拦截风险:VPN 可以降低本地网络窃听或篡改流量的风险,但不能审查钱包授权,也不能阻止用户批准恶意请求。
如果原作者当时使用了可信的 VPN,设备与 VPN 服务器之间的通信会受到加密保护,可以降低公共 Wi-Fi 环境中的监听、窃取及流量篡改风险。但能否避免损失,仍取决于设备、网站、钱包请求和签名核对等环节。当然,选择一个口碑好的 VPN 服务至关重要,因为不可靠的 VPN 提供商也可能带来新的隐私和安全风险。
5. 使用 Rabby 钱包:
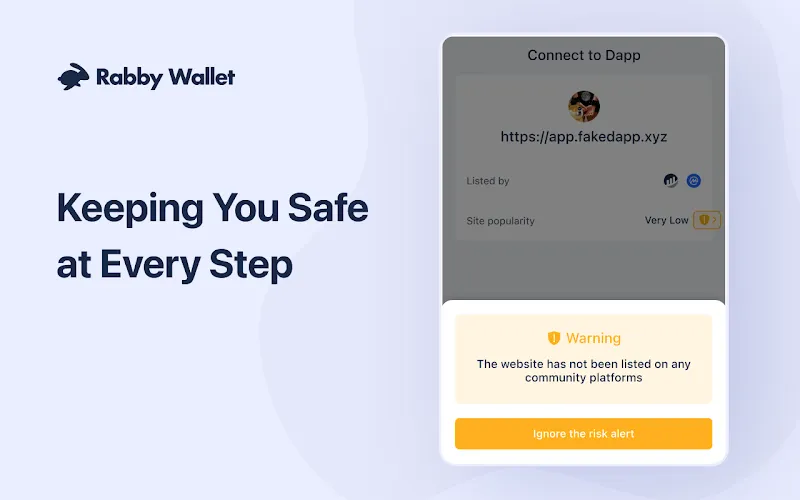
Rabby 钱包 提供了多重安全提示与辅助功能,帮助用户识别类似风险:
- 请求审核功能:每次交易时,Rabby 会弹出授权请求窗口,要求用户明确批准或拒绝交易。即使网页被篡改,Rabby 也会要求用户审查并确认交易。如果检测到潜在风险,Rabby 会禁用签名按钮并显示警告,用户必须先处理警告(例如查看风险详情或忽略提示),才能继续操作。
- 权限管理:Rabby 提供权限管理界面,允许用户查看并撤销不需要的授权,减少未来的安全风险。
- 交易模拟:在确认交易前,Rabby 会模拟交易并展示可能的余额变化,让用户明白签署后会发生什么,帮助识别恶意或错误交易。
- 审批警报:如果批准了有风险或恶意行为的合约,Rabby 会发出警报,提醒用户立即撤销这些合约以保护资金。
- 资产发现与提款入口:Rabby 和 DeBank 的界面可以帮助用户发现链上余额和可用的合约操作。原帖中的用户曾有约 85,740 USDC 因 Multichain 事件 无法通过常用前端提取,后来在 Rabby 界面发现了
withdraw按钮并成功提款。Rabby 和 DeBank 的界面帮助该用户发现并执行了可用的提款操作;资金能够取回,则取决于 Multichain 的清算进展及当时的合约权限。
如果作者使用了 Rabby 钱包,他在签署授权请求时可能会更加警惕,及时发现恶意请求并避免损失,甚至会收到警报提醒撤销恶意合约。
6. 使用 Bitwarden:
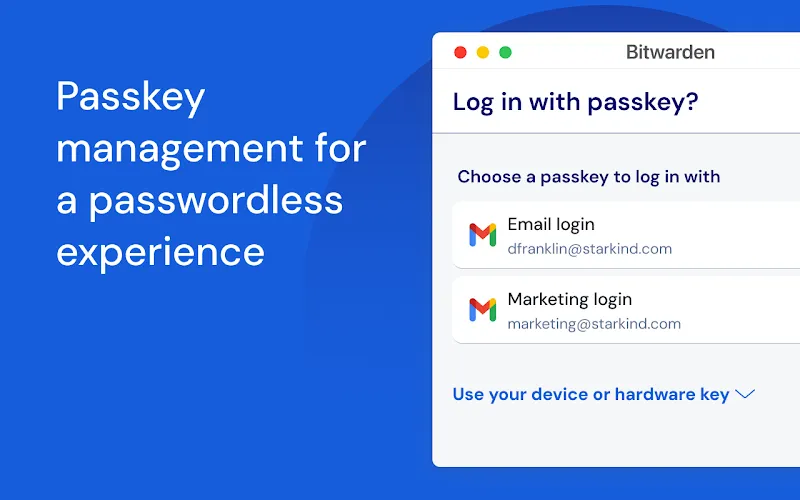
Bitwarden 作为一款密码管理工具,能够帮助用户有效地存储和保护重要信息:
- 生成强密码:Bitwarden 会生成强大且复杂的密码,防止因密码过于简单或重复而遭遇暴力破解。
- 双重认证(2FA):Bitwarden 可以集成 TOTP(基于时间的一次性密码)功能,为钱包和交易所账户提供额外的安全保护。
- 加密存储私钥和助记词:使用 Bitwarden 加密存储钱包的私钥和助记词,避免将这些敏感信息暴露在不安全的地方。
- 降低凭据钓鱼风险:Bitwarden 可以保存和调用 Passkey。Passkey 是一种基于公钥密码学的认证方式,可以通过设备上的生物识别或 PIN 进行用户验证。在支持 Passkey 的钱包或账户体系中,凭据只会响应其绑定的合法域名,不会提供给仿冒域名,从而降低凭据钓鱼风险。
如果使用支持 Passkey 的钱包或账户体系,Passkey 的域名绑定机制可以降低在仿冒网站完成登录认证的风险:凭据只会响应其绑定的合法域名,不会提供给仿冒域名。不过,Passkey 本身不会判断链上交易或授权请求是否恶意,用户仍需仔细核对钱包显示的签名内容。
7. 结论:
这篇文章中的钱包被盗事件提醒我们,在处理加密资产时,必须时刻保持警惕。通过使用 VPN、Rabby 钱包 和 Bitwarden 等工具,用户能够显著提升安全防护,避免因小失大。在数字化的世界里,良好的安全习惯比硬钱包更为重要,祝愿每个人都能为自己的资产打造一道牢固的安全防线。